
Paramétrer le SAML V2
Vue d’ensemble de SAML V2
SAML 2.0 (Security Assertion Markup Language) est un standard d’échange d’informations d’authentification. Dans un scénario SSO, Le xLMS joue généralement le rôle de fournisseur de services (SP) et délègue l’authentification à un fournisseur d’identité (IdP).
- L’utilisateur demande l’accès à Le xLMS.
- Le xLMS émet une requête d’authentification SAML (AuthnRequest) vers l’IdP.
- L’IdP authentifie l’utilisateur selon les politiques de l’organisation.
- L’IdP retourne une réponse contenant une assertion SAML signée.
- Le xLMS valide la réponse, associe l’identité à un compte et ouvre la session.
Référentiel externe : Microsoft Learn - Protocole SAML d’authentification unique
Écran de configuration Le xLMS
Dans
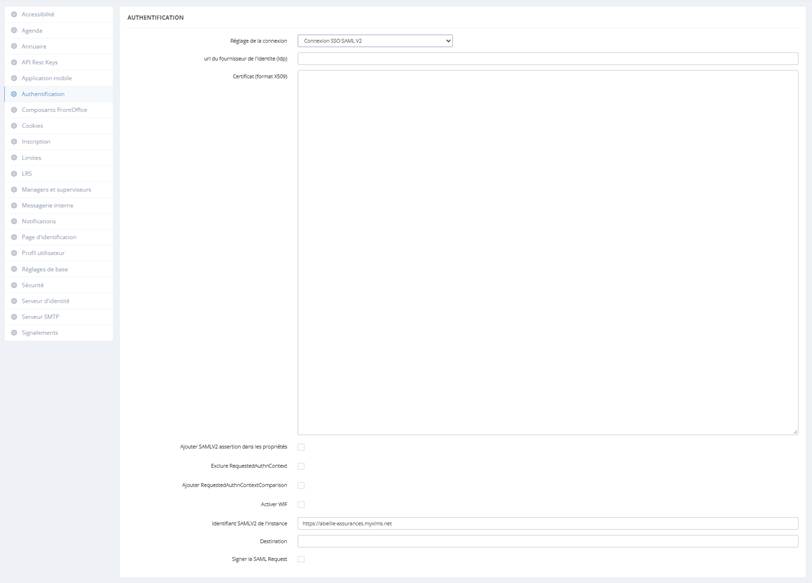
Paramètres SAML V2 disponibles
|
Paramètre Le xLMS |
Format / valeur attendue |
Rôle technique |
Points de vigilance |
|
Réglage de la connexion |
Liste de sélection : Connexion SSO SAML V2 |
Active le mode d’authentification SAML V2 dans Le xLMS. |
Prévoir un accès administrateur de secours avant toute bascule. |
|
URL du fournisseur de l’identité (IdP) |
URL HTTPS fournie par l’IdP |
Point de redirection vers le service SSO de l’IdP. |
Vérifier le domaine, HTTPS, l’environnement et l’absence d’espace. |
|
Certificat (format X509) |
Certificat public X.509, généralement PEM |
Permet à Le xLMS de vérifier la signature des messages ou assertions reçus. |
Surveiller l’expiration et préparer la rotation du certificat. |
|
Ajouter SAML V2 assertion dans les propriétés |
Case à cocher |
Option Le xLMS liée à l’exposition ou au stockage de l’assertion dans les propriétés. |
Finalité et portée à confirmer avec l’éditeur ; limiter les données personnelles. |
|
Exclure RequestedAuthnContext |
Case à cocher |
Empêche l’envoi du bloc RequestedAuthnContext dans la requête SAML. |
Utile en cas d’incompatibilité IdP ; tester les effets sur les politiques MFA. |
|
Ajouter RequestedAuthnContextComparison |
Case à cocher |
Ajoute un mode de comparaison au contexte d’authentification demandé. |
Valeur exacte et comportement à confirmer dans la documentation éditeur. |
|
Activer WIF |
Case à cocher |
Active une option d’intégration WIF visible dans Le xLMS. |
Compatibilité et prérequis non déductibles de la capture ; ne pas activer sans validation. |
|
Identifiant SAML V2 de l’instance |
URI / URL identifiant l’instance |
Correspond à l’identifiant d’entité du SP (Entity ID / Issuer). |
La valeur doit être strictement identique à celle déclarée dans l’IdP. |
|
Destination |
URL |
Renseigne la destination SAML attendue ou ciblée. |
La signification exacte côté Le xLMS doit être confirmée par test ou documentation éditeur. |
|
Signer la SAML Request |
Case à cocher |
Demande la signature de la requête AuthnRequest émise par Le xLMS. |
Nécessite généralement une clé/certificat SP et une configuration cohérente côté IdP. |
Caractéristiques techniques synthétiques
|
Caractéristique |
SAML V2 dans Le xLMS |
|
Famille |
SSO fédéré basé sur des assertions XML. |
|
Rôles |
Le xLMS : SP ; annuaire/fédération d’entreprise : IdP. |
|
Données de confiance visibles |
URL IdP et certificat public X.509. |
|
Identifiant SP visible |
Identifiant SAML V2 de l’instance. |
|
Requête d’authentification |
AuthnRequest, avec option de signature. |
|
Contexte d’authentification |
Options RequestedAuthnContext visibles dans l’interface. |
|
Provisioning des comptes |
Non déterminable à partir de la capture. |
|
Attribut de correspondance utilisateur |
Non visible ; à documenter (ex. identifiant interne, email, NameID). |
|
Single Logout |
Non visible ; prise en charge à confirmer. |
|
Algorithmes cryptographiques |
Non visibles ; à confirmer pour la signature et, le cas échéant, le chiffrement. |
|
Compatibilité IdP |
À valider en recette pour l’IdP retenu, notamment Microsoft Entra ID, ADFS, Okta ou autre. |
Informations à collecter avant configuration
- Environnement concerné : recette, préproduction ou production.
- URL de connexion SSO de l’IdP.
- Certificat public de signature de l’IdP et date d’expiration.
- Entity ID / Issuer de Le xLMS.
- URL ACS (Assertion Consumer Service) attendue par Le xLMS.
- Format du NameID et attribut utilisé pour rapprocher l’utilisateur du compte Le xLMS.
- Liste des attributs obligatoires et optionnels transmis dans l’assertion.
- Politique de création, mise à jour, désactivation et suppression des comptes.
- Exigences de signature de l’AuthnRequest et de l’assertion/réponse.
- Politique MFA, niveau d’authentification et éventuel RequestedAuthnContext.
- Gestion de la déconnexion et comportement de session.
- Compte administrateur local de secours et procédure de retour arrière.
Procédure de configuration recommandée
- Préparer l’IdP : Créer l’application d’entreprise, définir l’Entity ID, l’URL ACS, les attributs et les utilisateurs ou groupes autorisés.
- Renseigner Le xLMS : Sélectionner “Connexion SSO SAML V2”, saisir l’URL IdP, importer le certificat X.509 et compléter les paramètres SP.
- Aligner les options avancées : Configurer RequestedAuthnContext, la signature des requêtes et les options spécifiques uniquement après validation des exigences IdP.
- Tester en recette : Valider un accès nominal, un utilisateur non autorisé, les attributs manquants, l’expiration de session et le retour d’erreur.
- Sécuriser la mise en production : Conserver un accès local de secours, documenter la restauration, journaliser les changements et planifier la rotation du certificat.
- Passer en exploitation : Définir la supervision, les contacts, les preuves de test et le processus de renouvellement du certificat.
Plan de tests minimal
|
ID |
Cas de test |
Résultat attendu |
|
T01 |
Connexion SP-initiated |
Redirection IdP, authentification, retour vers Le xLMS et ouverture de session. |
|
T02 |
Utilisateur autorisé existant |
Association correcte au compte et aux droits attendus. |
|
T03 |
Utilisateur non autorisé |
Refus contrôlé, sans création ou élévation de droits inattendue. |
|
T04 |
Attribut d’identification absent |
Échec explicite et journalisation exploitable. |
|
T05 |
Certificat incorrect ou expiré |
Rejet de la réponse SAML. |
|
T06 |
Réponse modifiée ou signature invalide |
Rejet de la réponse et absence d’ouverture de session. |
|
T07 |
Horodatage hors tolérance |
Rejet ou comportement conforme à la politique définie. |
|
T08 |
MFA / contexte d’authentification |
Respect de la politique IdP et compatibilité RequestedAuthnContext. |
|
T09 |
Déconnexion / expiration |
Fin de session conforme au comportement attendu. |
|
T10 |
Retour arrière |
Accès administrateur de secours et restauration validés. |
Sécurité et exploitation
- Utiliser exclusivement des endpoints HTTPS et contrôler les domaines déclarés.
- Exiger la validation cryptographique des réponses/assertions et documenter les algorithmes autorisés.
- Limiter les attributs SAML au strict nécessaire et éviter d’exposer des données sensibles.
- Définir une alerte avant expiration du certificat et une procédure de rotation testée.
- Restreindre les droits d’administration de la configuration SSO.
- Conserver les journaux nécessaires au diagnostic sans enregistrer inutilement le contenu complet des assertions.
- Tester toute modification dans un environnement non productif et prévoir un retour arrière.
Points restant à confirmer avec l’éditeur Le xLMS
- URL ACS exacte et disponibilité de métadonnées SP téléchargeables.
- Formats NameID acceptés et attribut de rapprochement par défaut.
- Attributs obligatoires, règles de mapping et gestion des rôles/groupes.
- Création automatique des comptes et cycle de vie des utilisateurs.
- Prise en charge du chiffrement des assertions et algorithmes acceptés.
- Prise en charge du Single Logout.
- Comportement exact des options “Ajouter SAML V2 assertion dans les propriétés”, “Activer WIF” et “Destination”.
- Procédure de rotation simultanée de certificats et possibilité de gérer plusieurs certificats IdP.
- Journaux disponibles et messages d’erreur exploitables.